|
|
Nhiều hacker sử dụng Apple ID để gửi tin nhắn lừa đảo qua iMessage. Ảnh: Airtel. |
Một người dùng trên Threads cho biết iPhone của mình bất ngờ gửi hàng loạt tin nhắn đến các số điện thoại quốc tế, dù không sử dụng thiết bị vào thời điểm đó. Đáng chú ý, những tin nhắn này xuất hiện liên tiếp trong khoảng một phút, với nội dung gần như giống nhau.
Trao đổi thêm với Tri Thức - Znews, Quỳnh G. (giấu tên), chủ bài đăng trên, cho biết không nhận được thông báo đăng nhập Apple Account trên thiết bị lạ. Tài khoản cũng không phát sinh cước tin nhắn quốc tế hay giao dịch bất thường.
Theo hình ảnh được tài khoản này chia sẻ, các tin nhắn được gửi đến nhiều số điện thoại có đầu số +44 của Anh. Nội dung tin nhắn tự nhận là thông báo từ Nationwide, chứa mã OTP xác thực cho một khoản thanh toán đến TUI.co.uk trị giá 543 bảng Anh.
 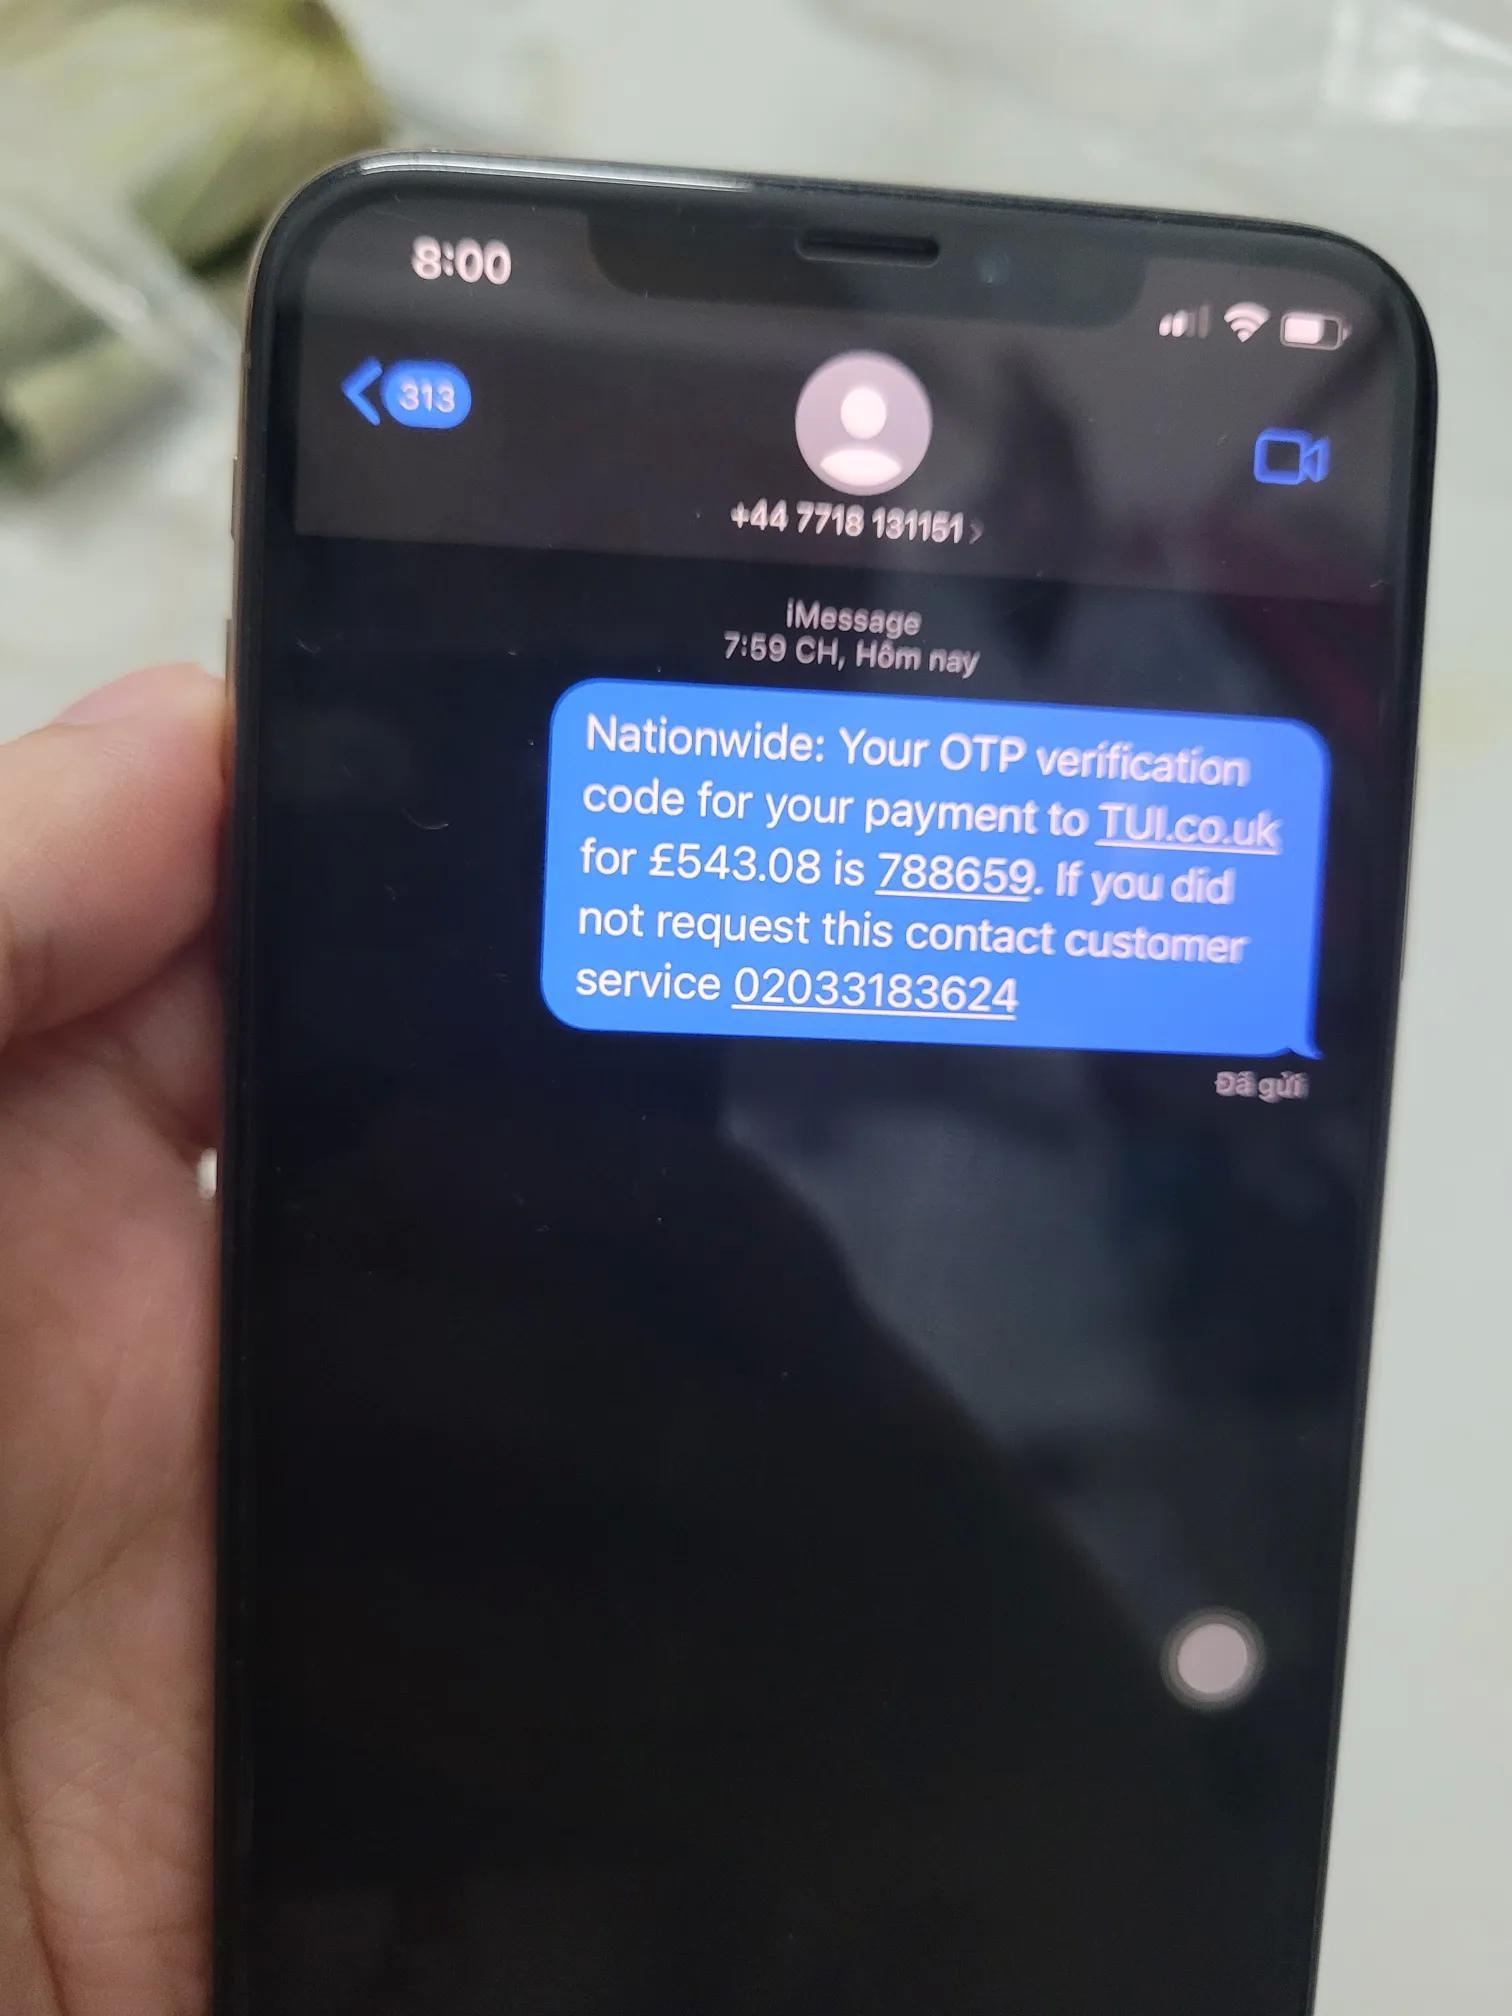 |
iPhone của Quỳnh G. bất ngờ gửi hàng loạt tin nhắn cho số điện thoại lạ. Ảnh: NVCC. |
Chủ bài đăng cho biết sự việc xảy ra khoảng một tuần sau khi trở về từ Thái Lan. Bài đăng nhanh chóng thu hút sự chú ý của cộng đồng mạng. Một số ý kiến nghi ngờ tài khoản Apple của người dùng đã bị xâm nhập, sau đó bị lợi dụng để phát tán tin nhắn hàng loạt.
Theo Apple, iMessage hoạt động trên nhiều thiết bị như iPhone, iPad và Mac. Khi người dùng đăng nhập cùng tài khoản và thiết lập nhận tin nhắn trên các thiết bị này, nội dung hội thoại có thể xuất hiện trên nhiều nơi, cho phép tiếp tục cuộc trò chuyện mà không cần sử dụng một thiết bị cố định.
Hãng liệt kê các dấu hiệu như tin nhắn không do người dùng gửi, thiết bị lạ xuất hiện trong danh sách tài khoản, mã xác thực đăng nhập không được yêu cầu hoặc thông tin cá nhân bị thay đổi là những biểu hiện cần kiểm tra.
Hiện tượng tài khoản Apple bị lợi dụng để phát tán tin nhắn hàng loạt từng được ghi nhận trong một chiến dịch lừa đảo quy mô lớn năm 2023. Theo báo cáo công bố của công ty an ninh mạng Resecurity, nhóm tội phạm mạng được đặt tên là Smishing Triad đã sử dụng các tài khoản Apple iCloud bị xâm nhập để gửi tin nhắn lừa đảo qua iMessage.
Quỳnh G. chỉ phát hiện sự việc khi có một người nhận phản hồi lại một trong những tin nhắn spam với nội dung "OK" kèm địa chỉ email của chủ tài khoản. "Sau một ngày, tài khoản Telegram của tôi xuất hiện thông báo được đăng nhập từ Đài Loan. Đến hiện tại, tôi đổi tất cả mật khẩu thì may mắn chưa có gì xảy ra", G. cho biết.
Phía dưới bài đăng, một số bình luận cho rằng nguyên nhân có thể đến từ rò rỉ Apple ID khi đi du lịch hay dùng Wi-Fi công cộng. Tuy nhiên, hiện chưa có kết quả kiểm tra kỹ thuật xác định nguyên nhân sự việc, cũng như mối liên hệ giữa chuyến đi Thái Lan và hiện tượng bất thường.
Khi phát hiện thiết bị tự gửi tin nhắn đến những số điện thoại không quen biết, người dùng nên kiểm tra bảo mật tài khoản Apple thay vì chỉ tắt rồi bật lại iMessage.
Trước tiên, vào Cài đặt, chọn tên tài khoản Apple và kéo xuống danh sách thiết bị đang đăng nhập. Nếu phát hiện iPhone, iPad hoặc Mac không thuộc quyền sở hữu, người dùng nên ghi nhận thông tin, sau đó chọn thiết bị và xóa khỏi tài khoản.
Tiếp theo, truy cập trang account.apple.com để kiểm tra thông tin đăng nhập, số điện thoại tin cậy và địa chỉ email liên kết. Nếu nghi ngờ tài khoản bị truy cập trái phép, người dùng nên đổi mật khẩu bằng một thiết bị đáng tin cậy, đồng thời bật xác thực hai yếu tố nếu chưa thiết lập.
Nếu xuất hiện giao dịch tài chính không nhận ra, người dùng nên liên hệ ngân hàng để khóa thẻ hoặc phương tiện thanh toán liên quan, đồng thời yêu cầu kiểm tra và tra soát giao dịch.
Nhóm người săn lùng loại mã độc nguy hiểm nhất thế giới công nghệ
Trong quyển sách mới, Renee Dudley và Daniel Golden đưa độc giả đến gần hơn với cuộc chiến thầm lặng của những chuyên gia công nghệ toàn cầu, chống lại kẻ đứng sau ransomware.