 |
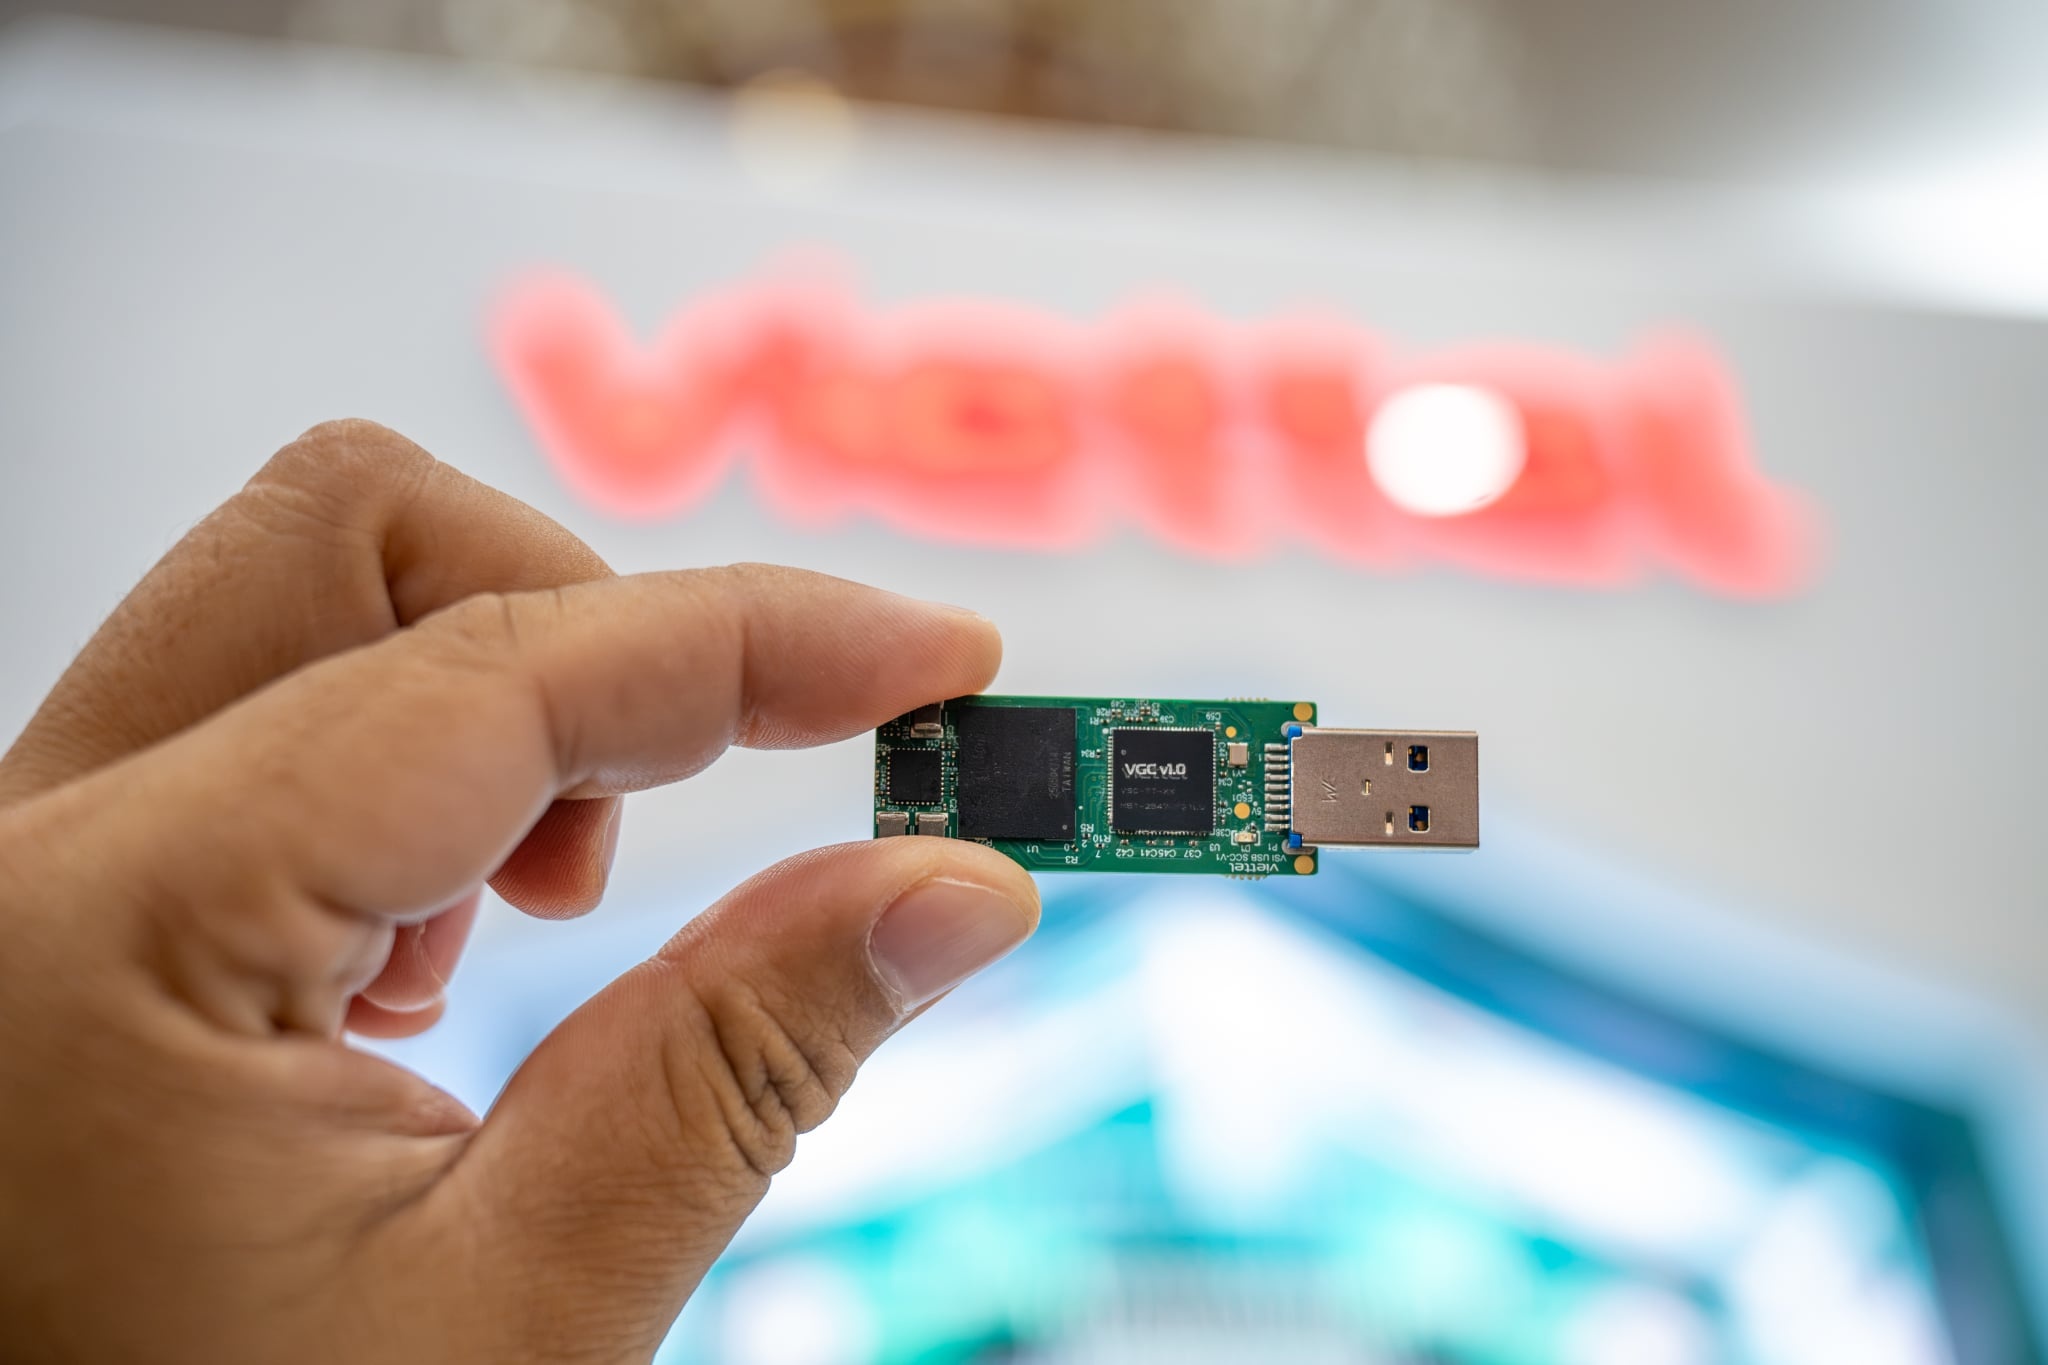
| Chip bảo mật VGC 1.0 trên thiết bị USB token. Ảnh: Minh Sơn. |
Thanh toán bằng thẻ ngân hàng, mở khóa điện thoại hay ký văn bản bằng chữ ký số là những thao tác cần có sự xác thực giữa dữ liệu cung cấp và thông tin mã khóa. Những hành động này đều được xác thực dựa trên một linh kiện ngày càng quan trọng: chip bảo mật.
Khác với bộ xử lý trung tâm có khả năng xử lý rất nhiều thao tác từ hàng nghìn loại ứng dụng khác nhau, chip bảo mật chỉ tập trung vào tính năng tạo và cất giữ khóa mật mã, mã hóa và giải mã dữ liệu, xác thực danh tính. Chức năng này có thể được tích hợp vào một thành phần nhỏ trên chip điện thoại, và cũng có thể được tách ra trên một đế độc lập để đưa lên các thiết bị như USB token xác thực chữ ký số.
Thành phần nhỏ nhưng quan trọng
Năm 2019, Google đã giới thiệu dòng chip Titan trên điện thoại Pixel để lưu khóa bảo vệ mật khẩu, mã PIN. Apple cũng đưa ra chức năng tương tự từ năm 2013, với vùng bảo mật Secure Enclave tách biệt với bộ xử lý chính để lưu dữ liệu vân tay trên iPhone 5s.
Có thể hình dung chip bảo mật như một chiếc két sắt có người gác bên trong. Thiết bị bên ngoài chỉ được gửi dữ liệu vào và nhận lại kết quả. Khóa mật mã được tạo và giữ bên trong chip, không bao giờ bị xuất ra ngoài.
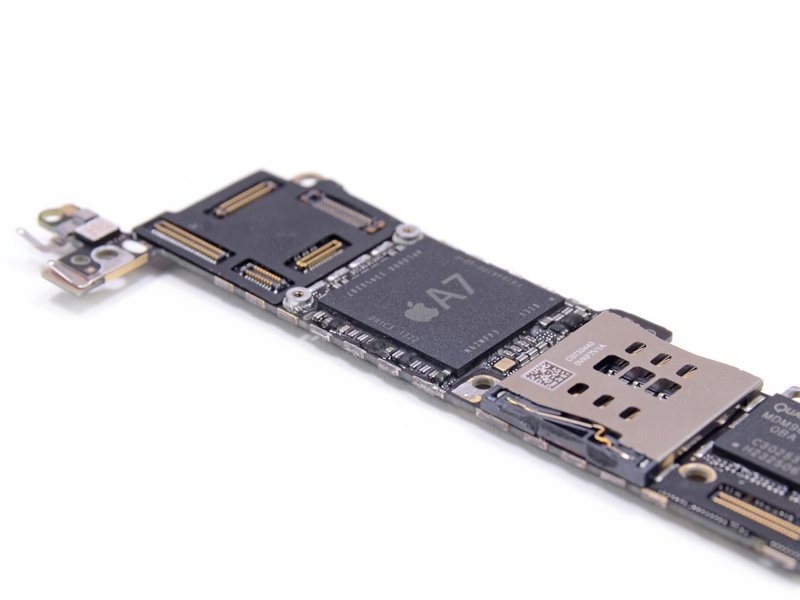 |
A7 trên iPhone 5s là con chip đầu tiên của Apple trang bị vùng bảo mật (Secure AEnclave) để lưu trữ dữ liệu vân tay. Ảnh: iFixit. |
Với USB token ký số, máy tính gửi dữ liệu văn bản vào token. Chip dùng khóa bí mật để tạo chữ ký rồi trả kết quả về. Kể cả khi máy tính nhiễm mã độc, kẻ gian cũng không đọc được khóa.
Một số chip bảo mật còn dùng công nghệ PUF, tức tận dụng những khác biệt vật lý cực nhỏ phát sinh khi sản xuất. Mỗi con chip vì vậy có một “dấu vân tay” riêng, không thể sao chép. Theo hãng bán dẫn Analog Devices, khóa mã hóa bộ nhớ được tạo ra từ dấu vân tay này. Khi chip không có điện, khóa không tồn tại, nên việc mổ chip để đọc bộ nhớ trở nên vô ích.
Nếu chỉ mã hóa bằng phần mềm, khóa thường nằm trong bộ nhớ chung của thiết bị. Theo tài liệu kỹ thuật của Analog Devices, lớp bảo vệ khi đó chủ yếu là cách ly logic, có thể bị vượt qua bằng tấn công gây lỗi phần cứng. Kẻ tấn công cũng có thể dùng tấn công kênh kề, tức đo mức tiêu thụ điện hoặc bức xạ của chip khi đang mã hóa để suy ra khóa.
Chip bảo mật được thiết kế để chống lại các kiểu tấn công này. Khóa được lưu ở vùng nhớ mã hóa, tách biệt về mặt vật lý với phần còn lại của thiết bị. Chip còn có cơ chế phát hiện và chống tấn công gây lỗi, chống đo đạc kênh kề.
Khối lượng tính toán của chip bảo mật nhỏ và lặp lại, chủ yếu là các phép mã hóa. Vì vậy, nhiều năm qua, chip thẻ thanh toán chủ yếu được sản xuất trên các tiến trình 90 nm, 65 nm và 40 nm. Theo eeNews Europe, đến năm 2022, hãng Infineon (Đức) mới chuyển chip bảo mật cho thẻ thanh toán sang tiến trình 28 nm. Đây là tiến trình trưởng thành, ổn định, chi phí thấp hơn và có thể sản xuất ở nhiều nơi. Với chip bảo mật, đây là mức đủ dùng.
Bước đi lớn của chip Việt Nam
Chip bảo mật VGC v1.0, do Ban Cơ yếu Chính phủ và Tập đoàn Công nghiệp - Viễn thông Quân đội (Viettel) công bố ngày 3/11, cũng sử dụng tiến trình CMOS 28 nm, chứa 300 triệu bóng bán dẫn.
Điểm khác biệt của VGC v1.0 là thuật toán mã khối quốc gia MKV do Ban Cơ yếu phát triển được đưa thẳng vào lõi phần cứng. Theo kết quả đo kiểm do Viettel công bố, chip mã hóa và giải mã nhanh gấp khoảng 15 lần giải pháp thuần phần mềm.
Theo Đại tướng Phan Văn Giang, Phó thủ tướng, Bộ trưởng Quốc phòng, các khâu từ nghiên cứu thuật toán mật mã, thiết kế cấu trúc vi mạch đến kiểm thử chip đều do nhà khoa học Việt Nam thực hiện. Trong đó, Ban Cơ yếu xây dựng thuật toán và tiêu chí đánh giá. Trung tâm Bán dẫn Viettel thiết kế vi mạch và đưa bản thiết kế thành chip.
Chip được phát triển trên kiến trúc tập lệnh mở RISC-V, cũng là kiến trúc Google dùng cho Titan M2. RISC-V không đòi hỏi phí bản quyền, cho phép kỹ sư tự điều chỉnh bộ xử lý và làm chủ thiết kế từ gốc. Các thế hệ chip sau có thể kế thừa nền tảng này thay vì bắt đầu lại từ đầu.
Với chip bảo mật, làm chủ thiết kế đồng nghĩa với việc biết rõ từng thành phần bên trong con chip. Khi dùng chip mua ngoài, đơn vị sử dụng buộc phải tin vào nhà cung cấp, bởi rất khó kiểm tra chip có chứa cửa hậu hay điểm yếu ẩn hay không. Thuật toán mật mã cũng vậy. Khi tự xây dựng thuật toán, cơ quan chức năng có thể chủ động đánh giá và cập nhật mà không phụ thuộc bên ngoài.
“Không làm chủ được chip thì khó làm chủ trọn vẹn mật mã và không làm chủ được mật mã thì khó bảo vệ chủ quyền số”, Đại tướng Phan Văn Giang nói tại lễ ra mắt.
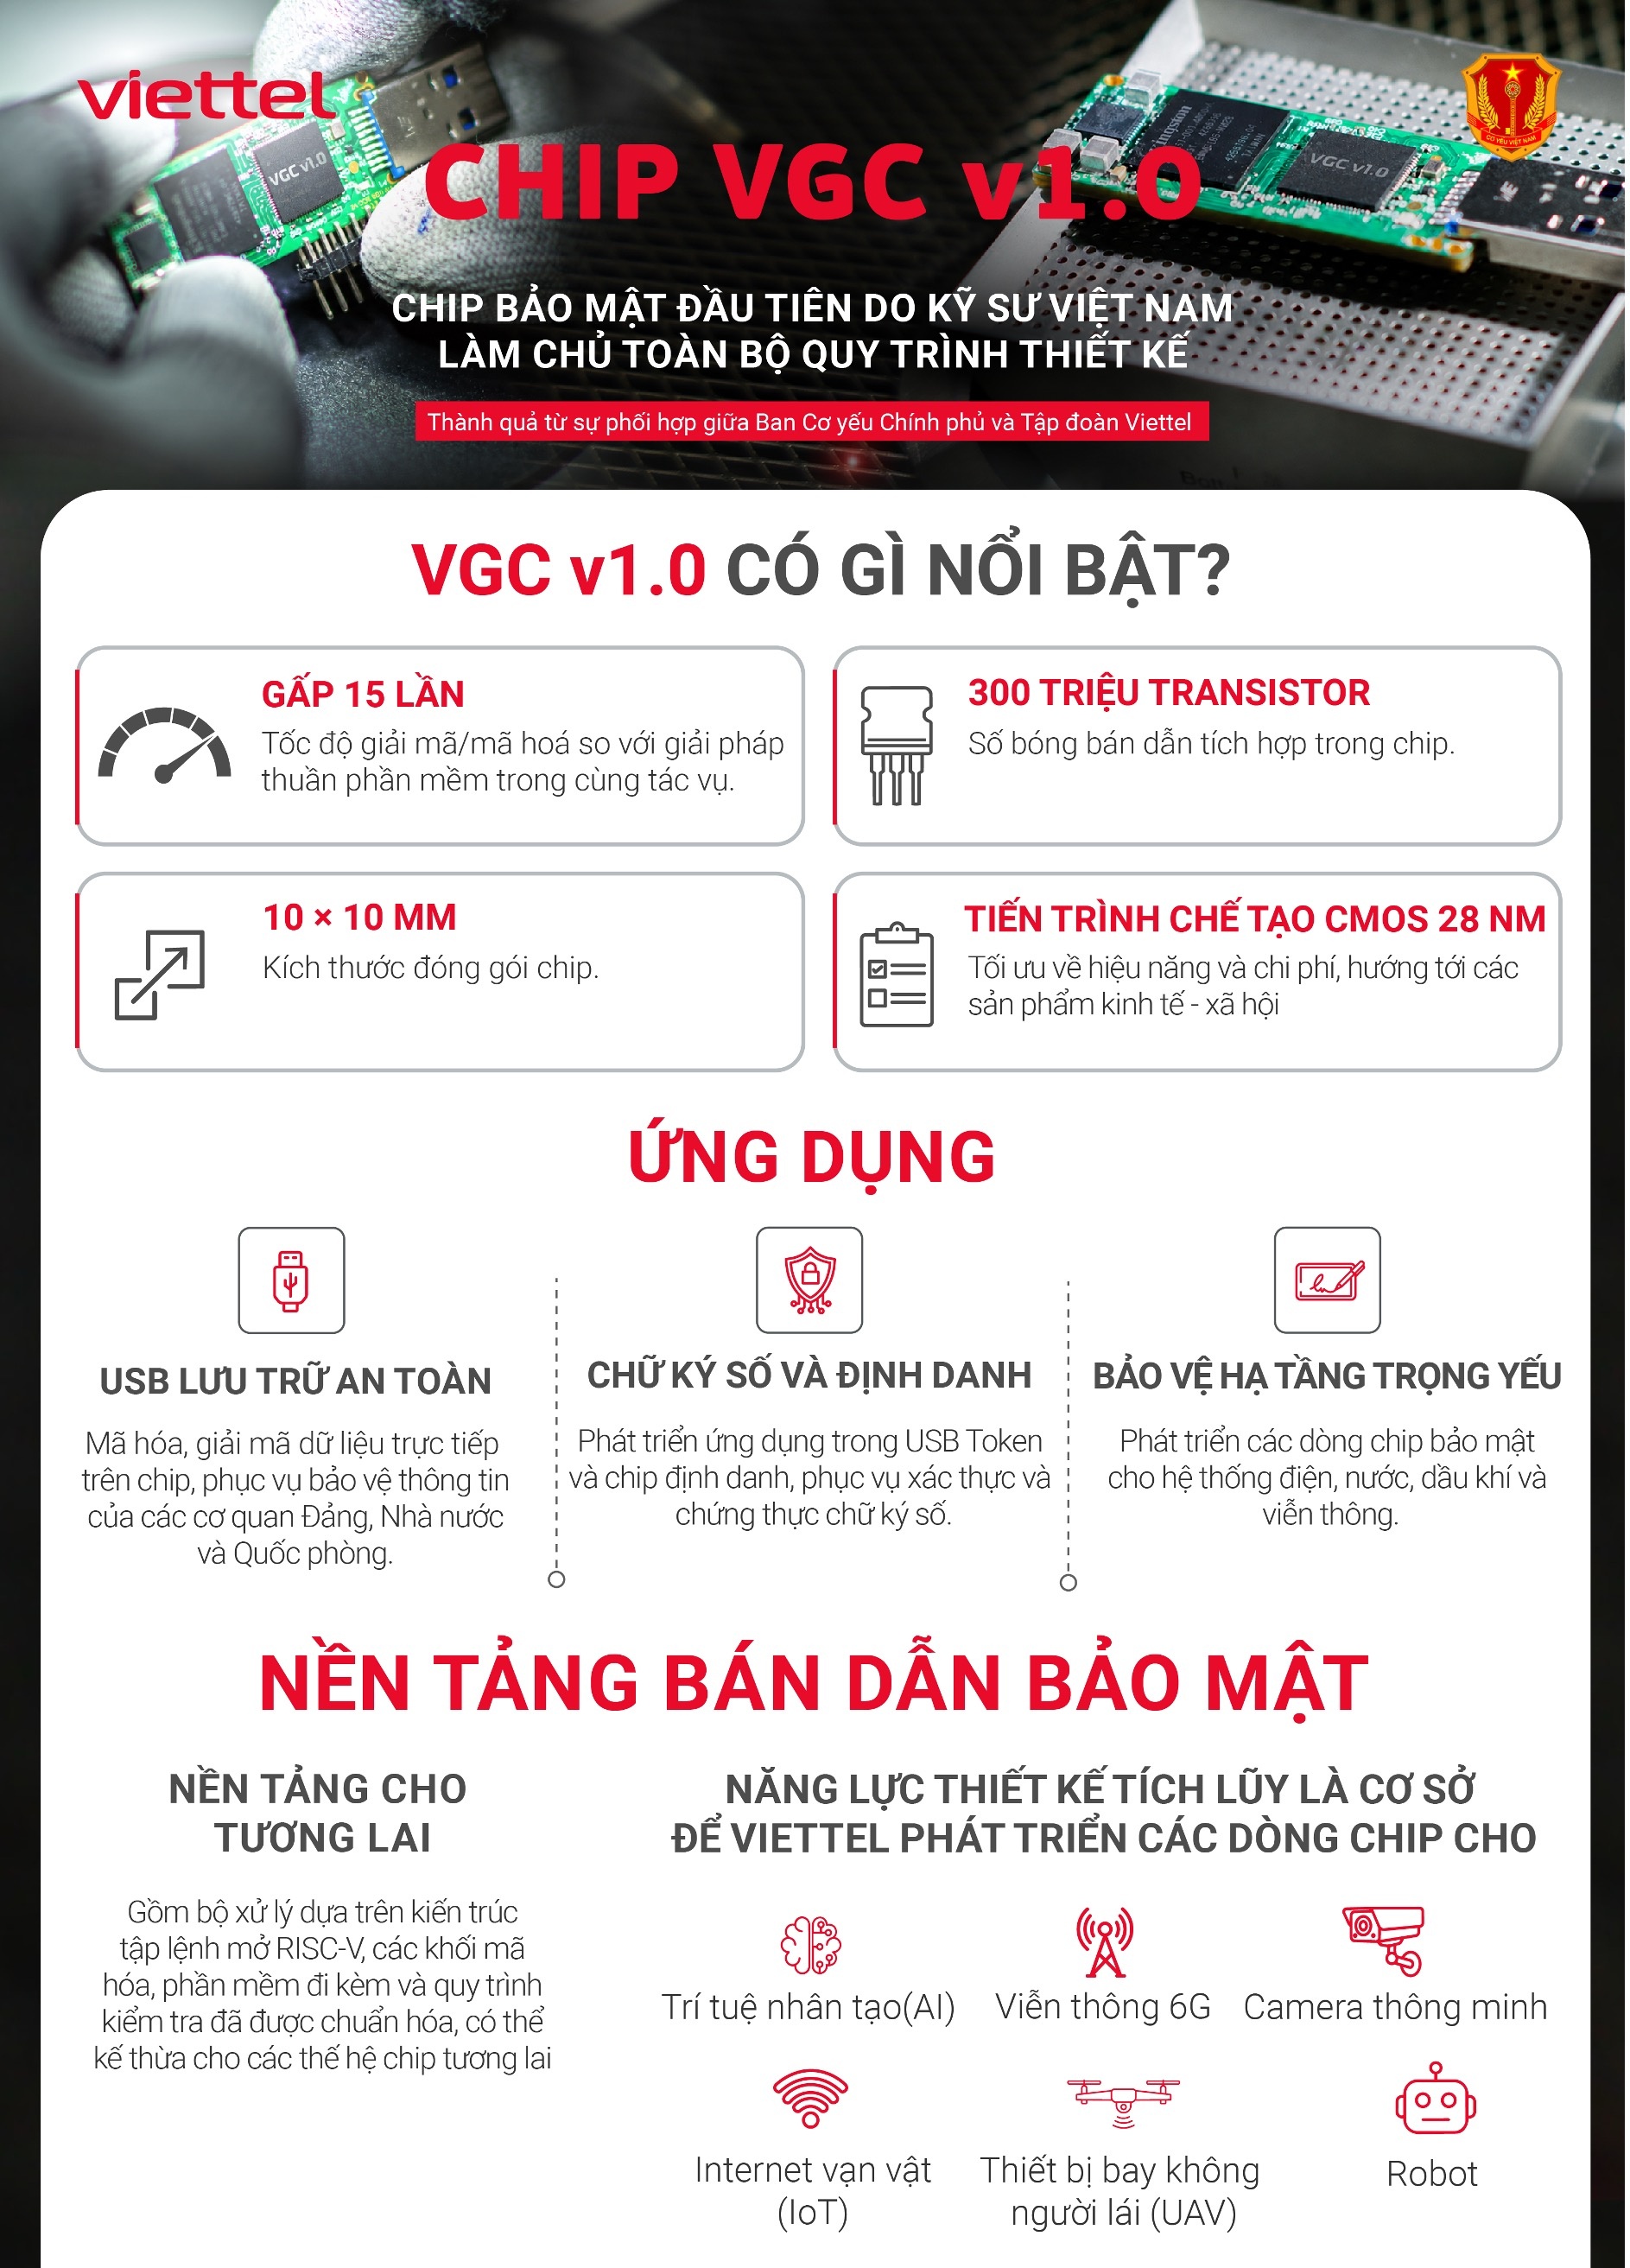 |
| Thông tin về chip VGC 1.0. Ảnh: Viettel. |
Theo Viettel, chế tạo là khâu phức tạp nhất trong chuỗi giá trị bán dẫn và là khâu Việt Nam chưa tự làm được. Vì vậy, nhóm kỹ sư áp dụng biện pháp bảo vệ bản thiết kế trước khi gửi tới nhà máy, nhằm hạn chế nguy cơ bị lộ hoặc dịch ngược.
Tập đoàn cho biết chip có thể được sản xuất tại nhà máy bán dẫn mà tập đoàn đang xây dựng ở Hòa Lạc khi hoàn thành. Nhà máy được khởi công tháng 1, đặt mục tiêu sản xuất thử vào cuối năm 2027.
Trước mắt, chip được dùng trong USB lưu trữ an toàn cho cơ quan nhà nước và quốc phòng, sau đó hướng tới hệ thống chứng thực chữ ký số quốc gia.
“VGC v1.0 mới là bước khởi đầu”, Trung tướng Vũ Ngọc Thiềm, Trưởng ban Cơ yếu Chính phủ, nói. Theo ông, chip và thiết bị ứng dụng vẫn cần tiếp tục được kiểm thử, đánh giá theo từng môi trường sử dụng.