|
|
Nhiều ngân hàng tại Việt Nam khuyến cáo khách hàng kiểm tra hệ điều hành và tăng cường bảo mật thiết bị. Ảnh minh họa: Euronews. |
Chỉ cần truy cập một website chứa mã độc, iPhone có thể bị tin tặc xâm nhập và đánh cắp dữ liệu, ngay cả khi người dùng không cài đặt ứng dụng lạ.
Trước nguy cơ này, nhiều ngân hàng tại Việt Nam khuyến cáo khách hàng kiểm tra hệ điều hành và tăng cường bảo mật thiết bị.
Cập nhật iOS để hạn chế nguy cơ bị tấn công
Theo Ngân hàng TMCP Quốc Dân (NCB), các bộ công cụ như Coruna và DarkSword có thể khai thác lỗ hổng trên những phiên bản iOS chưa được vá lỗi để xâm nhập thiết bị.
Mã độc không chỉ xuất hiện trên website giả mạo mà còn có thể được chèn vào những trang web hợp pháp đã bị tin tặc xâm nhập. Nếu khai thác thành công, kẻ tấn công có thể thu thập dữ liệu nhạy cảm, làm gia tăng nguy cơ mất an toàn tài khoản ngân hàng.
Vietcombank, VietinBank, BIDV và Agribank cũng đã cảnh báo về hai bộ công cụ này, đồng thời khuyến nghị khách hàng kiểm tra và cập nhật hệ điều hành iOS hoặc iPadOS.
Để thực hiện, người dùng mở Cài đặt trên iPhone, chọn Cài đặt chung, sau đó vào mục Cập nhật phần mềm và cài đặt phiên bản mới nhất được Apple cung cấp cho thiết bị. Tính năng tự động cập nhật cũng nên được bật để kịp thời nhận các bản vá bảo mật.
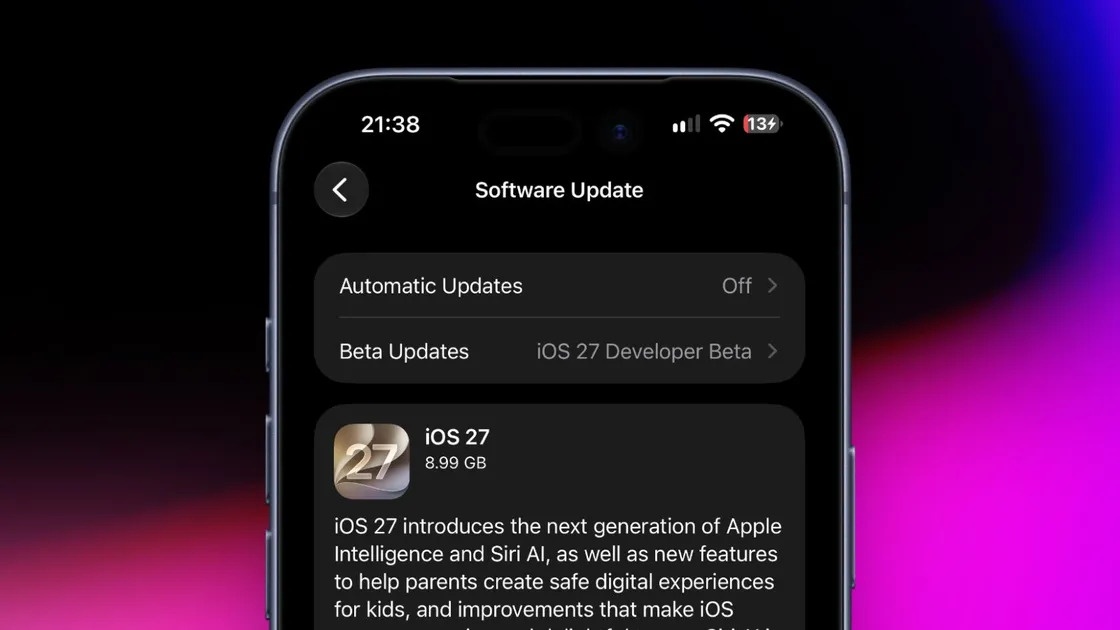 |
| Người dùng nên kiểm tra và cập nhật hệ điều hành iOS hoặc iPadOS. Ảnh: Beebom Gadgets. |
Ngoài cập nhật hệ điều hành, người dùng nên rà soát các ứng dụng đã cài đặt, gỡ bỏ phần mềm không rõ nguồn gốc hoặc không còn sử dụng. Các ngân hàng khuyến nghị chỉ tải ứng dụng từ App Store, không quét mã QR không rõ nguồn gốc để cài đặt phần mềm ngoài.
Bên cạnh đó, cần thận trọng với những đường dẫn và quảng cáo đáng ngờ trên website, SMS, Zalo, Facebook hoặc email.Người dùng cũng không nên cấp quyền truy cập màn hình, quyền Trợ năng (Accessibility), cài đặt hồ sơ cấu hình hoặc cho phép quản lý thiết bị theo yêu cầu từ nguồn không đáng tin cậy.
NCB đồng thời lưu ý khách hàng không cung cấp mật khẩu, mã PIN, OTP hoặc thông tin thẻ cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng hay cơ quan chức năng.
Một rủi ro khác đến từ thói quen lưu thông tin nhạy cảm trên điện thoại. Theo cảnh báo, mật khẩu hoặc cụm từ khôi phục ví tiền mã hóa được lưu trong ứng dụng Ghi chú hay ảnh chụp màn hình có thể bị thu thập nếu thiết bị bị xâm nhập.
Cần làm gì khi nghi ngờ iPhone nhiễm mã độc?
Khi nghi ngờ thiết bị bị xâm nhập, người dùng nên ngừng thực hiện giao dịch ngân hàng trên iPhone và ngắt kết nối mạng nếu phát hiện dấu hiệu truy cập trái phép.
Tiếp đó, cần sử dụng một thiết bị khác đáng tin cậy để thay đổi mật khẩu các tài khoản quan trọng, đăng xuất những phiên đăng nhập không xác định và kích hoạt xác thực hai yếu tố.
Nếu phát hiện giao dịch bất thường hoặc nghi ngờ thông tin tài khoản đã bị lộ, khách hàng cần liên hệ ngay tổng đài chính thức của ngân hàng để được hỗ trợ khóa khẩn cấp ứng dụng ngân hàng số và thẻ thanh toán khi cần thiết.
BIDV cũng hướng dẫn người dùng sao lưu dữ liệu quan trọng và khôi phục cài đặt gốc đối với thiết bị đã bị xâm nhập. Để thực hiện, người dùng mở Cài đặt trên iPhone, chọn Cài đặt chung, tiếp tục vào mục Chuyển hoặc đặt lại iPhone, sau đó chọn Xóa tất cả nội dung và cài đặt.
 |
| Người dùng cần sao lưu dữ liệu quan trọng và khôi phục cài đặt gốc đối với thiết bị đã bị xâm nhập. Ảnh minh họa: pexels. |
Quá trình này sẽ xóa dữ liệu trên máy. Vì vậy, người dùng cần sao lưu những thông tin cần thiết, đồng thời tránh khôi phục các bản sao lưu hoặc hồ sơ cấu hình đáng ngờ. Sau khi đặt lại thiết bị, cần cập nhật iOS và đổi mật khẩu những tài khoản có nguy cơ bị lộ bằng một thiết bị an toàn.
Trường hợp đã phát sinh thiệt hại tài chính, NCB khuyến nghị khách hàng thông báo ngay cho ngân hàng và trình báo cơ quan công an để được hỗ trợ xử lý.
Về cơ chế hoạt động, DarkSword được ghi nhận có khả năng khai thác lỗ hổng trên một số phiên bản iOS 18.4–18.7. Nếu cuộc tấn công thành công, tin tặc có thể thu thập thông tin xác thực lưu trong Keychain, nội dung ứng dụng Ghi chú, hình ảnh, danh bạ, tin nhắn và lịch sử cuộc gọi. Dữ liệu liên quan đến ví tiền mã hóa cũng có thể trở thành mục tiêu.
Theo thông tin được VietinBank dẫn lại từ hãng bảo mật iVerify, biến thể P7 của DarkSword còn có khả năng để lại rất ít dấu vết, khiến việc phát hiện trở nên khó khăn.
Biến thể này được phát hiện trong quá trình điều tra một chiếc iPhone bị nhiễm mã độc của nhân viên tại một tổ chức tài chính. Tuy nhiên, P7 chỉ được triển khai sau khi chuỗi tấn công DarkSword ban đầu thành công, không tự khai thác một lỗ hổng iOS mới.
Nhóm người săn lùng loại mã độc nguy hiểm nhất thế giới công nghệ
Trong quyển sách mới, Renee Dudley và Daniel Golden đưa độc giả đến gần hơn với cuộc chiến thầm lặng của những chuyên gia công nghệ toàn cầu, chống lại kẻ đứng sau ransomware.