Tại tờ trình dự án Luật An ninh dữ liệu, cơ quan soạn thảo cho biết năm 2025, các hệ thống thông tin của Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng, 5.230 cơ quan, doanh nghiệp chịu tổn hại.
Cơ quan chức năng phát hiện khoảng 300 vụ rao bán hơn 1,7 triệu bản ghi dữ liệu, trong đó có vụ chiếm đoạt hơn 160 triệu bản ghi khách hàng của một tổ chức tín dụng.
Đáng chú ý, 60-70% vụ lộ, lọt dữ liệu bắt nguồn từ nhân sự nội bộ. Nhiều hệ thống quan trọng sử dụng mật mã, hạ tầng nước ngoài; trí tuệ nhân tạo và máy tính lượng tử làm phát sinh rủi ro mới, trong đó có nguy cơ dữ liệu đã mã hóa bị thu thập để giải mã trong tương lai.
Quy định 5 cấp độ rủi ro dữ liệu
Trong khi đó, quy định về an ninh dữ liệu hiện nằm rải rác tại Luật Dữ liệu số 60/2024/QH15, Luật An ninh mạng số 116/2025/QH15, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15; chưa có quy định thống nhất về bảo vệ bản thân dữ liệu xuyên suốt vòng đời, kiểm soát chuyển dữ liệu ra nước ngoài theo mức độ rủi ro và biện pháp kỹ thuật khẩn cấp đối với dữ liệu có điều kiện, thẩm quyền, thời hạn.
Dự thảo Luật An ninh dữ liệu đã thể chế hóa 6 chính sách được Chính phủ thông qua gồm: hoàn thiện thể chế quản lý tài nguyên dữ liệu, xác lập chủ quyền dữ liệu quốc gia; bảo đảm an ninh dữ liệu theo cấp độ rủi ro, xuyên suốt vòng đời dữ liệu; bảo đảm an ninh trong lưu trữ và chuyển giao dữ liệu xuyên biên giới; bảo đảm an ninh dữ liệu trong ứng dụng trí tuệ nhân tạo và công nghệ mới; bảo đảm an ninh dữ liệu trong phát triển kinh tế dữ liệu, tự chủ công nghệ; đa dạng hóa nguồn lực, phát triển nhân lực và hợp tác quốc tế về an ninh dữ liệu.
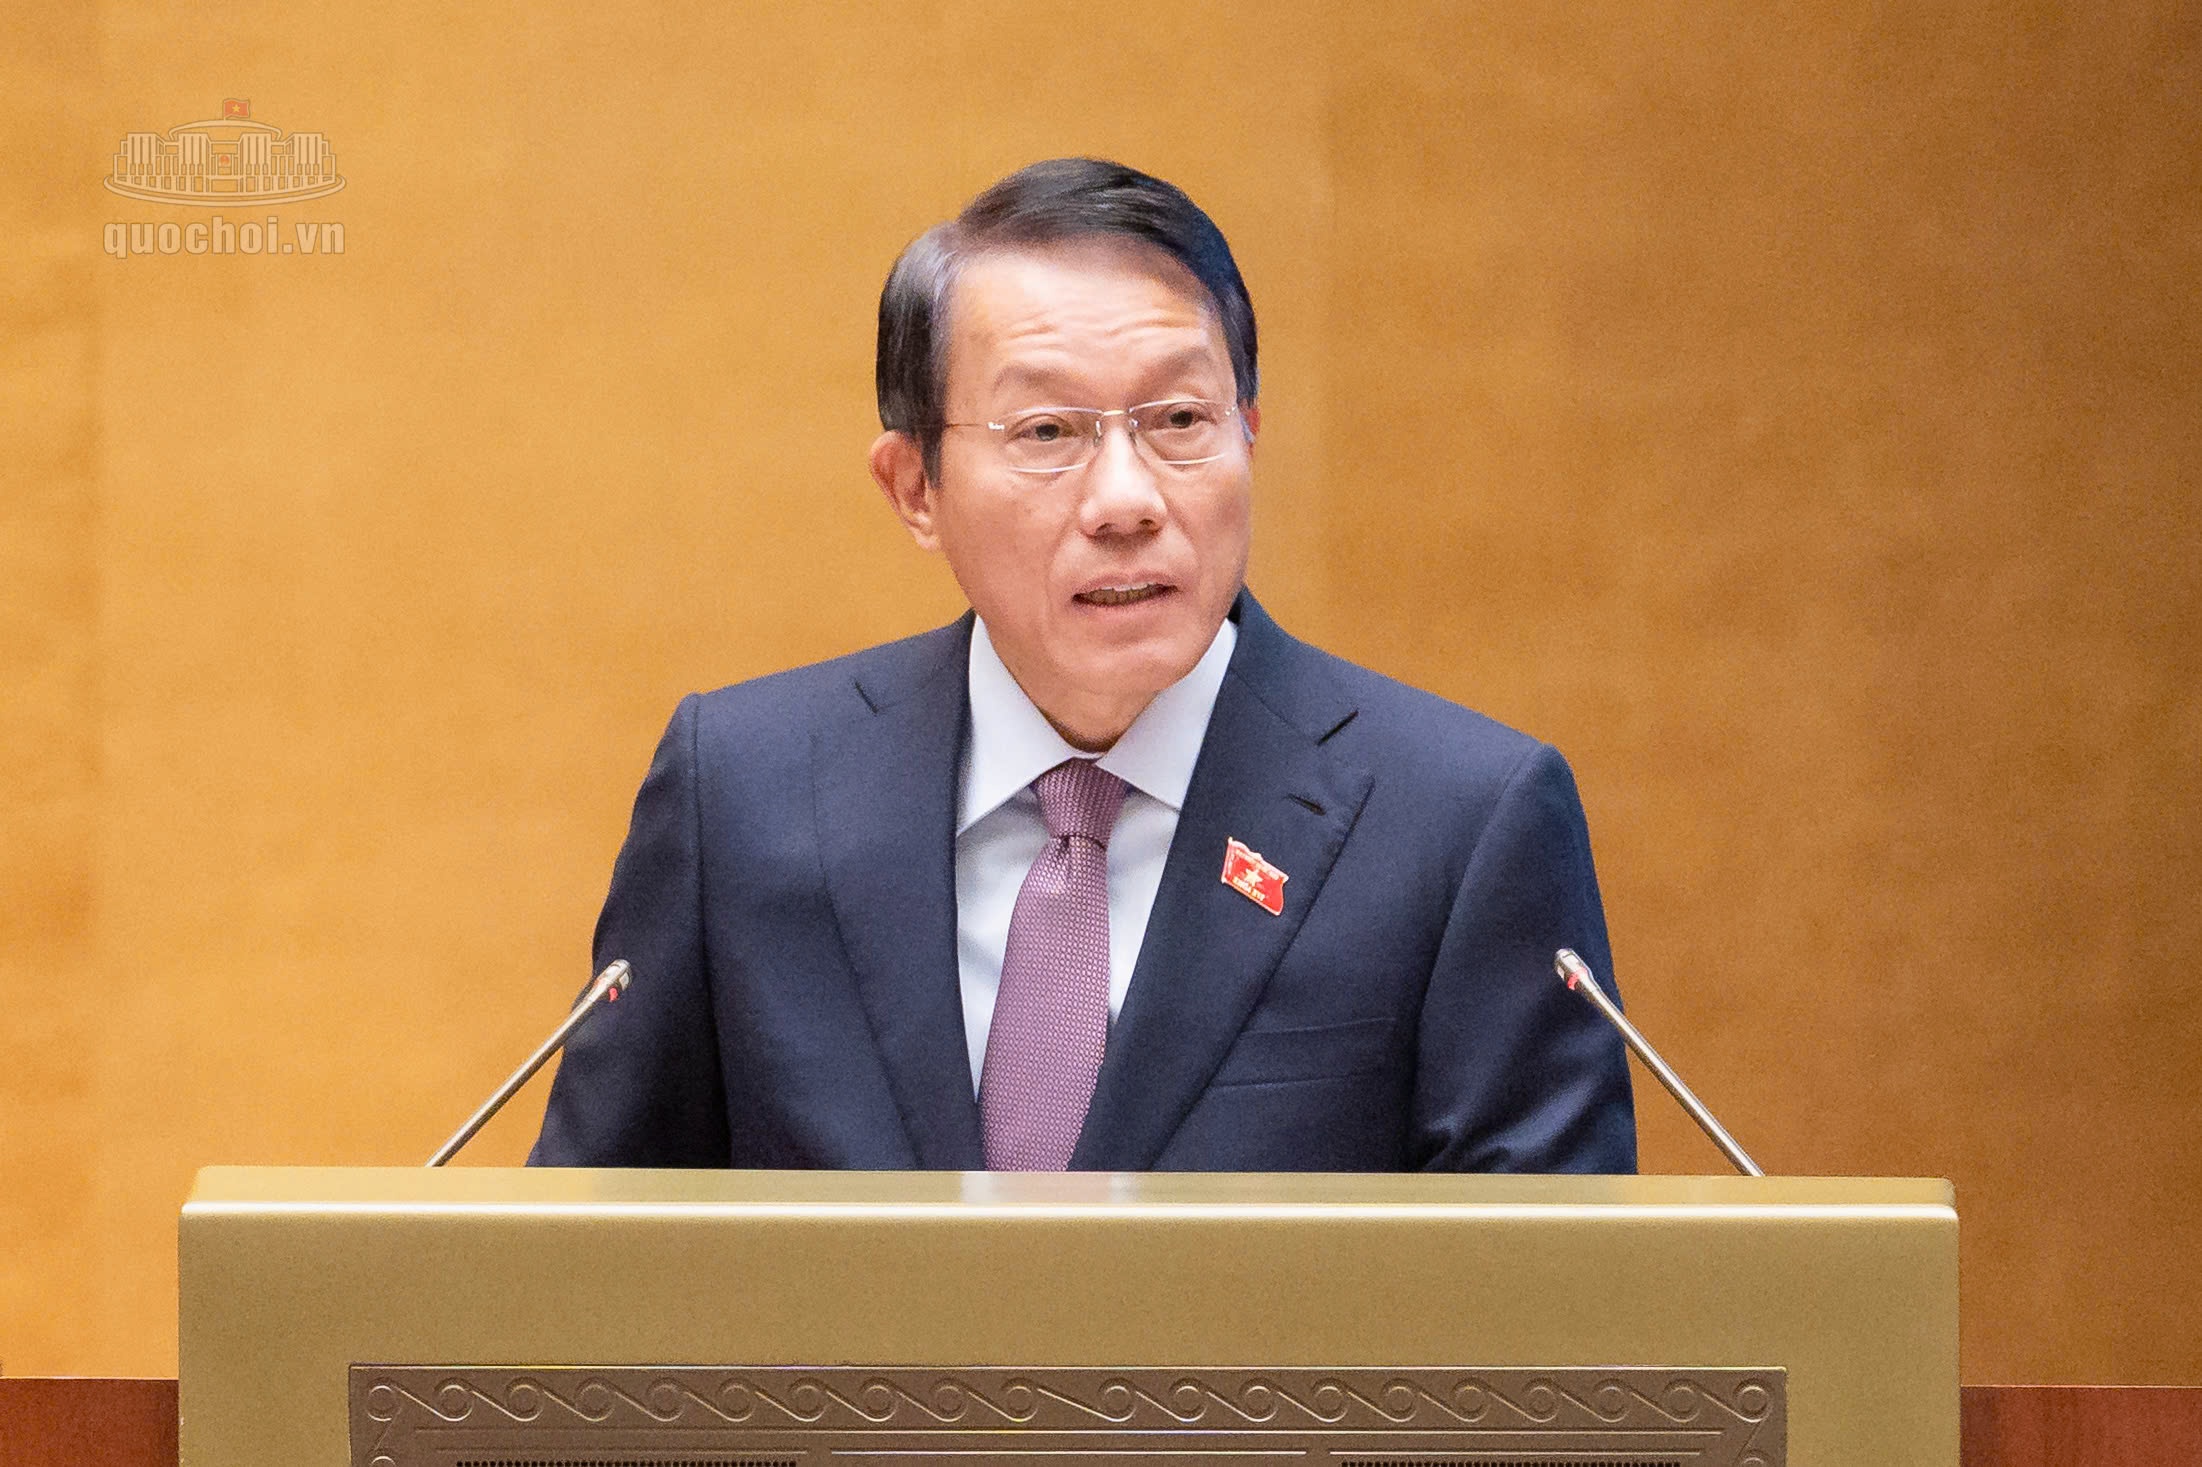 |
| Bộ trưởng Công an Lương Tam Quang trình Quốc hội dự án Luật An ninh dữ liệu. Ảnh: Quochoi.vn. |
Dự án luật mới gồm 6 Chương, 29 Điều, trong đó quy định cụ thể phạm vi, đối tượng áp dụng; khái niệm chủ quyền dữ liệu quốc gia; phân định áp dụng với các luật liên quan theo nguyên tắc một bộ hồ sơ, một thủ tục, một đầu mối, công nhận kết quả đã thực hiện theo luật khác, cơ quan có thẩm quyền tự khai thác kết quả đã có; chỉ đánh giá lại khi rủi ro phát sinh hoặc gia tăng; nguyên tắc, chính sách, hành vi bị nghiêm cấm, biện pháp bảo vệ.
Dự thảo luật cũng quy định bảo vệ an ninh dữ liệu theo cấp độ rủi ro và vòng đời dữ liệu với 5 cấp độ rủi ro, tương ứng 5 cấp độ an toàn hệ thống thông tin.
Luật mới cũng quy định về việc chuyển dữ liệu ra nước ngoài theo cấp độ (Cấp độ 1-2 không có thủ tục; Cấp độ 3 tự đánh giá; Cấp độ 4-5 thẩm định, chấp thuận trong 10-20 ngày làm việc, có giá trị theo luồng chuyển; cấm chuyển dữ liệu Cấp độ 5 đặc biệt quan trọng về quốc phòng, an ninh quốc gia, chủ quyền lãnh thổ, biển, đảo, Thủ tướng xác định trong danh mục dữ liệu cốt lõi)…
Yêu cầu quy định rõ dữ liệu không được chuyển ra nước ngoài
Thẩm tra dự án Luật An ninh dữ liệu, Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội cho biết nhất trí về sự cần thiết ban hành luật.
Về cấp độ rủi ro an ninh dữ liệu, Ủy ban nhất trí quản lý theo 5 cấp độ rủi ro tương ứng 5 cấp độ hệ thống thông tin theo Luật, đồng thời tích hợp kết quả phân loại dữ liệu theo Luật Dữ liệu và Luật Bảo vệ dữ liệu cá nhân. Tuy nhiên, có ý kiến đề nghị bổ sung quy định cơ quan chuyên trách thường xuyên rà soát, cập nhật; thiết lập cơ chế xác định dữ liệu Cấp độ 5 chặt chẽ hơn (không để chủ quản dữ liệu tự xác định); quy định chặt chẽ hơn đối với dữ liệu sinh trắc học, dữ liệu gen.
Về chuyển dữ liệu xuyên biên giới và các quy định có yếu tố nước ngoài, cơ quan thẩm tra cũng cơ bản nhất trí với cơ chế phân luồng chuyển dữ liệu ra nước ngoài theo cấp độ rủi ro, không đặt yêu cầu lưu trữ dữ liệu tại Việt Nam mà tập trung kiểm soát khóa giải mã.
Tuy nhiên, có ý kiến đề nghị quy định rõ trong luật dữ liệu Cấp độ 5 không được chuyển ra nước ngoài, trừ trường hợp Thủ tướng quyết định, đồng thời bổ sung khóa giải mã, tham số mật mã của hệ thống Cấp độ 4, Cấp độ 5 vào phạm vi không được chuyển; xác định rõ chủ thể có thẩm quyền quyết định biện pháp hạn chế, tạm dừng dịch vụ xuyên biên giới…
Tránh chồng chéo các luật hiện hành
Tại phiên thảo luận tổ về dự án luật này, nhiều đại biểu Quốc hội cho ý kiến, tập trung chính vào việc phân loại cấp độ dữ liệu và quy định chuyển dữ liệu ra nước ngoài.
Trong đó, Phó chủ tịch Quốc hội Nguyễn Hồng Diên cho rằng các quan hệ liên quan đến dữ liệu đồng thời chịu sự điều chỉnh của Luật Dữ liệu, Luật Bảo vệ dữ liệu cá nhân, Luật An ninh mạng và pháp luật chuyên ngành, do đó, cần bảo đảm tính thống nhất, tránh chồng chéo trong tổ chức thực hiện.
 |
| Theo Phó chủ tịch Quốc hội Nguyễn Hồng Diên, Luật An ninh dữ liệu cần thống nhất, tránh chồng chéo các quy định trong một số luật hiện hành về dữ liệu. Ảnh: Quochoi.vn. |
Với nội dung kiểm soát chuyển dữ liệu xuyên biên giới theo rủi ro, Phó chủ tịch Quốc hội thống nhất cần kiểm soát chặt việc chuyển ra nước ngoài đối với dữ liệu quan trọng liên quan quốc phòng, an ninh và chủ quyền quốc gia.
Dự thảo luật đã phân tầng quản lý theo cấp độ dữ liệu, phân biệt các hình thức chuyển, xử lý dữ liệu xuyên biên giới. Đồng thời quy định việc xem xét nguy cơ, phạm vi, mức độ tác động, bên tiếp nhận và biện pháp bảo vệ đối với dữ liệu Cấp độ 4, Cấp độ 5.
Tuy nhiên, ông Diên cho rằng cần tiếp tục hoàn thiện cơ chế này theo hướng không đồng nhất cấp độ quan trọng của dữ liệu với mức độ rủi ro của từng hoạt động chuyển dữ liệu xuyên biên giới.
Nguyên nhân là rủi ro không chỉ phụ thuộc vào cấp độ dữ liệu mà còn phụ thuộc vào mục đích chuyển, chủ thể tiếp nhận, phạm vi xử lý, biện pháp mã hóa, khả năng kiểm soát, truy xuất và thu hồi dữ liệu.
Đại biểu Quốc hội Lê Hồng Hà (đoàn TP Hà Nội), Tổng giám đốc Vietnam Airlines, cũng góp ý một loạt vấn đề tác động trực tiếp tới hoạt động vận tải hàng không quốc tế.
Trong đó, ông Hà cho biết Vietnam Airlines hiện là chủ quản của dữ liệu hành khách, người lao động, khai thác và kỹ thuật tàu bay. Phần lớn dữ liệu này được xử lý trên hệ thống của nhà cung cấp quốc tế và dữ liệu được chuyển hàng ngày ra nước ngoài (hệ thống đặt chỗ, cơ quan tổ chức mặt đất, cơ quan quản lý xuất nhập khẩu…).
Hiện dữ liệu hành khách của Vietnam Airlines tối thiểu thuộc Cấp độ 3 hoặc Cấp độ 4, do đó chịu sự điều chỉnh của hầu hết nội dung trong dự thảo Luật An ninh dữ liệu.
 |
| Ông Lê Hồng Hà, Tổng giám đốc Vietnam Airlines, góp ý về dự thảo Luật An ninh dữ liệu tại phiên họp tổ chiều 26/10. Ảnh: Quochoi.vn. |
Tổng giám đốc Vietnam Airlines cho hay hầu hết nghị quyết quốc tế bắt buộc các hãng hàng không cung cấp thông tin hành khách và dữ liệu đặt chỗ cho cơ quan biên phòng, hải quan nước đến với các chuyến bay quốc tế. Luật Hàng không dân dụng Việt Nam cũng yêu cầu các hãng bay quốc tế cung cấp trước thông tin về chuyến bay, hành khách và tổ bay cho cơ quan của Việt Nam.
“Cơ quan biên phòng, hải quan nước ngoài thuộc khái niệm cơ quan thực thi pháp luật nước ngoài, nên việc truyền dữ liệu có nguy cơ bị coi là hành vi bị cấm theo dự án Luật mới. Như vậy, các hãng bay Việt Nam không thể triển khai chuyến bay quốc tế, trong khi các hãng nước ngoài thì vẫn thực hiện được”, ông Hà chia sẻ.
Do đó, ông kiến nghị cơ quan soạn thảo bổ sung, sửa đổi theo hướng việc cung cấp thông tin hành khách, tổ bay, hàng hóa theo tiêu chuẩn của tổ chức hàng không dân dụng quốc tế, điều ước quốc tế, điều kiện vận chuyển hàng không hoặc theo yêu cầu bắt buộc của quốc gia nơi tàu bay đi đến, quá cảnh, làm điều kiện khai thác quốc tế, không thuộc trường hợp quy định tại Luật mới.
Ngoài ra, ông Hà cũng góp ý một số nội dung để bảo đảm tính thống nhất của Luật Hàng không dân dụng cũng như các luật chuyên ngành khác.